InStep ist eine Intune-ähnliche Geräteverwaltung – nur für Linux. Rechner per Einmal-Code anmelden, Hardware und Zustand im Web-Portal sehen und den Agenten signiert aus der Ferne aktualisieren. Der Server läuft in Ihrem eigenen Netz, der Agent auf dem Gerät ohne root.
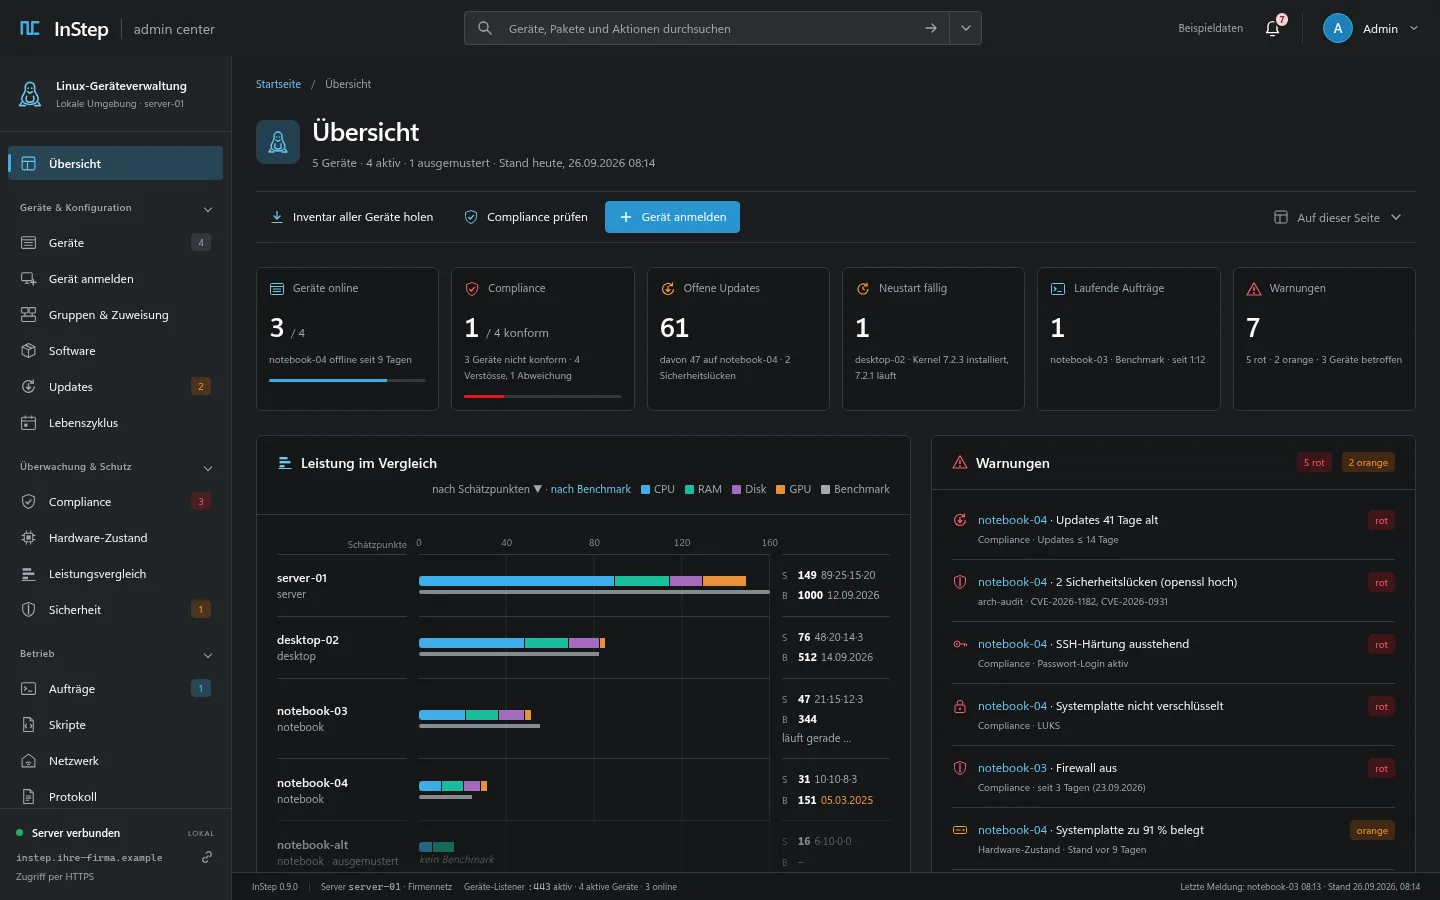
Designentwurf des Portals mit Beispieldaten – zeigt das Zielbild inklusive geplanter Funktionen.
EntwicklungsstandMeilenstein M1 im Testbetrieb
GeräteArch-basiert, Paket pacman
ServerContainer, im eigenen Netz
AgentRust, läuft ohne root
// funktionen
Was InStep heute kann
Ehrlich gekennzeichnet: Die grünen Kacheln sind gebaut und laufen im Testbetrieb. Die gestrichelten Kacheln sind geplant und im Designentwurf bereits ausgearbeitet.
VerfügbarIn Entwicklung / Roadmap
Verfügbar
Anmeldung per Einmal-Code
Im Portal einen Code erzeugen, am Gerät das Installer-ZIP starten und den Code eingeben. Server-Adresse, TLS-Pin und Update-Schlüssel stecken bereits im Paket.
15 Min. gültig
einmal verwendbar
Installer-ZIP
Verfügbar
Hardware- & System-Inventar
Modell, CPU, Arbeitsspeicher, Datenträger, Grafik, Display, Netzwerk, Betriebssystem und Kernel – gesammelt ohne root. Ein Hardware-Fingerabdruck erkennt Geräte nach einer Neuinstallation wieder.
ohne root
Online-Status
Verfügbar
Schätzpunkte & Akku-Zustand
Eine nachvollziehbare Leistungspunktzahl aus CPU, RAM, Datenträger und Grafik macht Geräte vergleichbar. Bei Notebooks zeigt InStep Akku-Abnutzung und Ladezyklen.
CPU · RAM · Disk · GPU
Ladezyklen
Verfügbar
Signierte Remote-Updates
Neue Agent-Versionen im Portal holen, signieren und an einzelne oder alle Geräte verteilen. Das Gerät prüft Signatur und Version, tauscht atomar und rollt bei einem Fehlstart automatisch zurück.
ed25519
kein Downgrade
Rollback
Verfügbar
Fern-Deinstallation
„Agent deinstallieren“ im Portal: Der signierte Auftrag wird beim nächsten Abgleich ausgeführt – ohne Eingriff am Gerät. Danach steht das Gerät im Portal als deinstalliert.
signierter Auftrag
Zugänge widerrufen
Verfügbar
Tray-Symbol auf dem Desktop
Ein kleines Symbol im Systembereich zeigt, dass InStep aktiv ist, startet auf Wunsch sofort einen Abgleich mit dem Server und nennt die installierte Version.
StatusNotifier
Autostart
Verfügbar
Live-Portal mit Suche
Übersicht, Geräteliste und Gerätedetail aktualisieren sich live. Globale Suche, Meldungen zu Geräten, Token widerrufen, Ausmustern, Stammdaten pflegen. Funktioniert auch ohne JavaScript.
Login
Live-Status
Suche
Verfügbar
TLS-Pinning
Der Agent spricht nur mit dem Server, dessen Schlüssel er kennt (SPKI-Pin). Alle Verbindungen gehen vom Gerät aus – am Gerät muss kein Port geöffnet werden.
nur ausgehend
HTTPS
Verfügbar
Audit-Protokoll
Anmeldungen, Code-Erzeugung, Releases, Rollouts, Updates, Rollbacks und Deinstallationen werden mit Zeitpunkt und Auslöser protokolliert.
nachvollziehbar
Als Nächstes
In Entwicklung / Roadmap
Roadmap
Software-Inventar
Installierte Pakete aus pacman, AUR und Flatpak je Gerät, Flottensuche („wo ist blender installiert?“) und Unterschiede zwischen Geräten.
Roadmap
Update- & Sicherheitsstand
Offene Updates, bekannte Sicherheitslücken, fälliger Neustart nach Kernel-Update und Alter des letzten Systemupdates.
Roadmap
Compliance
Regeln wie Firewall aktiv, Festplatte verschlüsselt, Secure Boot, SSH gehärtet oder Updates ≤ 14 Tage – als Matrix Gerät × Regel mit Ausnahmen.
In Entwicklung
Remote-Terminal über den Agenten
Konsole auf einem Gerät öffnen, ohne dort eingehende Ports freizugeben – über die bestehende, ausgehende Verbindung des Agenten.
Roadmap
Gruppen & Zuweisung
Geräte in Gruppen und mit Tags ordnen, Software und Einstellungen je Gruppe zuweisen und den Übernahmestand verfolgen.
Roadmap
Skript-Bibliothek
Geprüfte, versionierte Skripte für wiederkehrende Aufgaben – feste Aktionen statt freier Befehle, mit Ausgabe je Gerät.
// portal
Ein Admin-Center, wie man es kennt
Klare Navigation, Kennzahlen-Kacheln, Datengitter und Detailseiten mit Reitern – vertraut für alle, die schon einmal ein Cloud-Admin-Center benutzt haben. Dazu KDE-Breeze-Farben und ein heller wie dunkler Modus.
Geräte – Status, Inventar, Akku und Schätzpunkte auf einen Blick.Grundfunktion verfügbarGerätedetail – Übersicht, Inventar und Verlauf; weitere Reiter folgen.teils RoadmapUpdates – offene Pakete, Sicherheitslücken, Neustart fällig.RoadmapCompliance – Matrix Gerät × Regel mit Ausnahmen.Roadmap
Alle Bilder stammen aus dem Designentwurf des Portals und zeigen Beispieldaten. Die heute gebaute Oberfläche folgt diesem Design; nicht alle abgebildeten Bereiche sind bereits umgesetzt.
// so funktioniert's
In drei Schritten ist ein Gerät im Portal
Kein manuelles Kopieren von Zertifikaten oder Schlüsseln: Das Installer-ZIP kommt von Ihrem eigenen InStep-Server und bringt alles mit, was das Gerät für eine sichere Verbindung braucht.
1
Installer-ZIP laden
Auf dem neuen Gerät im Portal „Gerät anmelden“ öffnen und das Installer-ZIP herunterladen. Prüfsumme und Zertifikat-Fingerabdruck stehen daneben.
2
Skript starten, Code eingeben
instep-installieren.sh ausführen: Es installiert das Paket per pacman und fragt den Einmal-Code aus dem Portal ab.
3
Gerät erscheint im Portal
Innerhalb einer Minute steht das Gerät unter „Geräte“ – mit Inventar, Online-Status und Agent-Version.
admin@notebook-01: ~
# Variante für Fortgeschrittene: Paket direkt installierenadmin@notebook-01:~$ sudo pacman -U instep-agent-0.1.6-1-x86_64.pkg.tar.zstLade Pakete …(1/1) Installiere instep-agent [######################] 100%admin@notebook-01:~$ sudo instep-agent setup
InStep-Einrichtung
Anmeldecode aus der Weboberfläche (Gerät anmelden) eingeben: K7QM-4XRTFertig. 'notebook-01' ist angemeldet, der InStep-Agent läuft.
Das Gerät erscheint in spätestens einer Minute unter 'Geräte'.
Was dabei passiert
Der Code ist 15 Minuten gültig, nur einmal verwendbar und an den Gerätenamen gebunden.
Der Agent läuft danach als eigener Systemdienst unter einem unprivilegierten Benutzer.
Server-Adresse, TLS-Pin und öffentlicher Update-Schlüssel kommen aus dem Paket Ihres Servers – nicht aus dem Internet.
Der Normalweg ist noch einfacher: ZIP entpacken, instep-installieren.sh doppelklicken, Code eingeben.
// architektur
Ihr Server, Ihre Geräte, kein Cloud-Zwang
Der InStep-Server läuft als Container in Ihrem eigenen Netz. Die Geräte melden sich von sich aus – so bleiben die Daten im Haus und an den Geräten sind keine offenen Ports nötig.
Die Geräte fragen den Server regelmässig ab (HTTPS-Polling). Updates und Aufträge werden bei dieser Abfrage mitgeliefert und auf dem Gerät vor der Ausführung geprüft.
Selbst gehostetEin Container-Image mit Web- und Hintergrunddienst, Daten in einem Volume. Betrieb mit Podman (rootless) oder Compose.
Nur ausgehende VerbindungenGeräte funktionieren im Büro, im Homeoffice und über VPN, ohne Portfreigaben am Endgerät.
Schlanker AgentEin statisches Rust-Binary als systemd-Dienst, ohne eigene Laufzeitumgebung.
// sicherheit
Sicherheit ist Teil der Architektur
Wer eine Software auf alle Firmenrechner verteilt, braucht einen Agenten, dem man vertrauen kann. InStep hält die Rechte klein und prüft alles, was vom Server kommt.
Agent ohne rootDer Agent läuft als eigener, unprivilegierter Benutzer und erhebt keine Daten, die root-Rechte erfordern.
Minimaler root-AnteilNur der Updater läuft mit root – mit einer festen Aufgabe, ohne Netzwerkzugriff und mit strenger systemd-Härtung.
Signierte Updates und Aufträgeed25519-Signatur über Manifest und Prüfsumme, Ablaufdatum, Schutz vor Downgrades und automatischer Rollback bei Fehlstart.
TLS-Pinning ab dem ersten KontaktPin und Update-Schlüssel kommen im Paket vom eigenen Server – kein „Trust on first use“.
Kurzlebige Anmeldecodes15 Minuten gültig, einmal verwendbar, nirgends gespeichert oder protokolliert. Geräte-Token lassen sich rotieren und widerrufen.
Gehärtetes PortalLogin, strikte Content-Security-Policy ohne Inline-Skripte, Audit-Protokoll für alle Verwaltungsaktionen.
// roadmap
Entwicklungsstand und nächste Schritte
InStep wird schrittweise gebaut. Jeder Schritt durchläuft Reviews zu Funktion, Qualität und Sicherheit, bevor er zusammengeführt wird. Termine nennen wir erst, wenn sie belastbar sind.
M1 · Fundament
in Arbeit · Testbetrieb
Agent meldet Inventar, Portal zeigt Geräte, Agent lässt sich signiert aktualisieren.
Anmeldung
Inventar
Remote-Update
Tray
Fern-Deinstallation
Schätzpunkte & Akku
Überwachung
als Nächstes
Was ist installiert, was ist veraltet, was ist unsicher?
 InStep instependpoint.com